|
|
威胁狩猎是一种主动和可持续的先进网络安全方法,其核心是鼓励安全专业人员采取更主动和持续的监控方法,发现被忽视的已知威胁和新的未知威胁。但据《威胁猎人之声》网站最新的调查数据显示,超过半数的受访企业认为当前所实施的威胁狩猎计划只取得非常有限的安全效果,甚至有受访者表示其威胁狩猎计划根本无效,原因在于组织在实施威胁狩猎计划时,普遍会面临数据质量、工具性能、可见性以及专业人员等方面的限制。 为了应对以上挑战,安全公司sentinelone的研究人员提出了一种帮助组织实现自适应威胁威胁的新方法——链式威胁检测(chained detection)。相比基于风险的警报、聚类、安全基线、白/黑名单、以及使用额外的数据丰富策略等传统威胁狩猎优化手段,链式威胁检测方法能够高效执行由初始检测触发的一系列自动化检测任务,并不断将检测结果科学分类,同时充分利用更多的安全监测数据。 对于力求加强网络安全态势并提升威胁狩猎能力的企业组织而言,积极采用链式威胁检测方法不仅是一种选择,更是一种必要。通过结合自动化、智能信息和人类专业知识,组织可以有效地对抗不断变化的高级威胁,尽量减小安全事件的影响,并加快修复。
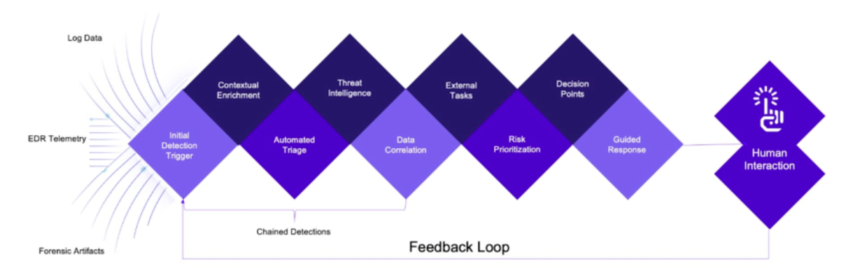
链式检测的原理简述 据介绍,链式检测是一种新型的威胁狩猎模式,旨在将各类安全工具所发现的可疑威胁事件串联起来,从而更好地分析攻击行为模式并增强威胁归因能力,从而帮助安全分析师勾勒攻击全貌,以全面洞察威胁分子的潜在影响。 这种新方法结合了多种主动而复杂的方式来发现和响应各类错综复杂的已知威胁和新威胁,避免在威胁狩猎活动中钻入死胡同,改善威胁狩猎计划的实际应用效果。 图、 反馈回路中的链式威胁检测流程 面向威胁狩猎的链式检测方法对于处理不断发展的高级威胁非常有效。它使组织能够快速、系统化地响应安全事件,尽量减小影响,并缩短修复时间。它还利用自动化来处理重复的任务,使安全分析师能够专注于复杂的调查和战略决策。在实际应用中,链式威胁检测主要包括以下关键环节: 初始检测触发 链式威胁检测流程会从初始检测开始,组织可以基于各种指标进行初始检测,比如异常行为、已知攻击模式或遥测数据中的可疑活动。在这个环节中,可以设置很多模糊的触发信号,比如说,发现系统中存在某个特定文件名的文件,不论其存在什么地方,都可以视为初始检测的触发信号。 自动分类 • 丰富上下文信息——收集有关事件的其他数据和上下文,比如用户帐户、设备信息或网络流量模式。 • 事件关联——通过与可能已经触发并存储在集中式日志后端的其他事件相关联,确定某事件是更广泛攻击的一部分还是独立事件。 • 确定优先级——在收集更多信息之前,根据事件的感知风险以及对组织带来的潜在影响,为事件分配优先级。 串联任务 • 威胁情报查询——查询威胁情报源,查看与该事件关联的指标是不是已知威胁。 • 隔离和修复——隔离受影响的系统或网段,以防止攻击者进行横向移动,并启动修复操作,比如部署补丁或禁用受感染帐户。 数据收集 决策点、人为干预和反馈回路 链式检测还包含进行持续改进的反馈回路。调查期间收集的信息(包括误报和漏报)用于完善并改进检测和响应流程。 案例研究 一家制造业企业的内部网络系统被黑客入侵,并索要赎金。为了最大限度减少攻击影响和损失,客户希望安全专家帮助发现勒索攻击所采取的具体行动、攻击牵涉的系统以及这一切的确切时间。 安全人员先在发生网络安全事件的部位安装了检测设备,大量系统没有安装检测和响应工具。这种检测设备好比数字侦探,主要目的是深入了解每一层系统和基于用户的行动。在此基础上,安全人员遵循以下步骤有效地狩猎威胁并减小威胁: 1、扫描初始指标,并在EDR遥测数据中发现了初始检测结果,这表明恶意软件载荷可能存在于端点上。 2、虽然没有恶意进程,且文件已被删除,但安全团队仍然能够找到一些低频指标,并尝试了增添更多上下文,输入利用YARA规则的元数据集。 3、分析结果揭示了曾经在系统上的文件的明确内容,具体是指可能包括远程访问工具(RAT,比如jnrat和StRaXxXD)的载荷,可能是从Telegram下载的。 4、在回溯用户活动后发现,各种RDP蛮力破解工具(比如NLA.Ckecker和NLBrute)被确认已经下载到其他系统上。 5、该活动强烈表明潜在的初始访问代理活动,这并不是普通的攻击者,而是复杂的APT犯罪组织。 6、威胁狩猎的详细信息展示: 同一用户下载了ddos.exe(在不同的系统上安装代理时,链式检测系统发出警报):
图:检测发现攻击者使用NLBrute工具并运行蛮力攻击 微软开发的远程桌面协议(RDP)为远程访问IT系统提供了一种便捷方式,广泛应用于各种客户端环境。然而如果配置不当,它也会带来重大风险。攻击者经常以暴露的RDP客户端为目标,企图对用户名和密码进行蛮力破解,如果得逞,就能潜伏在受害者的网络中。 威胁狩猎者检测到的值得注意的条目:
7、在深度分析和全面总结后,安全团队迅速采取行动,促使客户在收到入侵详情后拔掉了服务器的插头。团队在经过彻底的调查后建议关闭未使用的RDP端口,并在每个系统上安装用于检测和预防威胁的安全工具。团队还建议针对可以从互联网访问的每个系统实施多因素身份验证(MFA),作为一条最佳实践。 结语 威胁狩猎计划在实际应用时往往面临重大挑战,特别是面对低保真度的狩猎结果时,常常意味着组织必须经历繁琐又耗时的审查过程,这需要经验丰富的安全分析师才能完成,因而威胁狩猎对许多组织来说耗费资金、不切实际。而链式检测代表了一种主动先进的方法,能够简化调查过程、避免无关信息,并将资源集中在最重要的方面,大大优化威胁狩猎的效果。通过结合自动分类、外部任务和建立决策点,组织可以快速发现和精准响应复杂的威胁。 链式检测方法还能够将自动化技术和人工干预有效结合,利用自动化技术处理重复任务,同时助力安全分析师处理复杂的调查和战略决策,根据威胁狩猎和网络调查期间收集的实际洞察信息,改进检测和响应流程。 |