|
|
调查数据显示,有80%以上办公文档、95%以上的企业业务数据都在通过电子邮件传递和共享。但是由于企业邮件服务器端口对外开放、合法账号发送邮件缺乏限制、邮件安全管理能力不足、内容敏感性高等特点,导致企业电子邮件应用系统已成为APT攻击和社会工程学攻击的主要目标和入口,对其进行针对性的保护迫在眉睫。
邮件安全的主要威胁
邮件钓鱼是一种最常见的邮件攻击形式,一些看似合规的普通电子邮件却可能会导致公司范围内的业务中断、关键数据泄漏以及数百万的财务损失。
电子邮件安全风险 而对于企业的整体邮件安全威胁而言,邮件钓鱼只是其中的一种,还包括垃圾邮件、木马病毒、数据窃取、邮箱劫持、拒绝服务攻击等多种形式。做好邮件安全防护的关键是要深入了解网络攻击者的行为模式,并持续监控和分析其活动以预测未来的攻击。
目前邮件应用系统面临的攻击已经从原始的单兵作战模式发展到了多兵种联合作战的模式,攻击者拥有更强的渗透能力和更大的破坏能力。攻击者在核心利益的驱动下,攻击触角正在四散蔓延,数据泄漏、系统提权、身份盗用和拒绝服务等攻击手段可以被不断整合,形成复合型、体系化、流程化的攻击方法。
邮件安全的防护策略
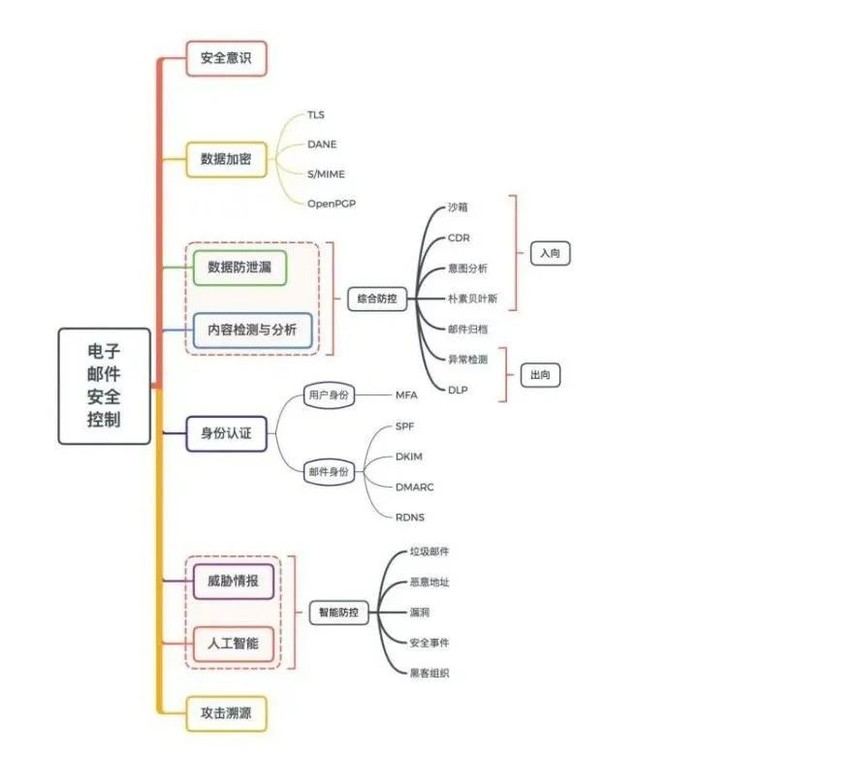
面对邮件安全威胁,企业需要采取“人+技术+流程”多管齐下的安全措施,才能有效保障企业电子邮件应用的安全。企业在开展电子邮件系统安全建设时,需要从以下维度全面思考:
• 规范安全管理措施和运行要求,加强安全意识培训,培养安全思维; • 普及并强化数据保密性建设,从破译难度和性价比两方面打击犯罪分子积极性; • 通过对电子邮件数据泄漏的综合防控,加大内容检测力度,丰富内容检测方法,降低数据安全风险; • 强化系统身份认证的安全措施,控制非授权访问并防御社会工程学攻击;逐步形成闭环安全架构; • 由被动防护的思想逐渐转向智能防控的思想,增加威胁预测能力,有效减轻未知风险。 • 由被动防护体系逐渐转向主动协同防御体系,提升威胁逆向分析能力,建立攻击图谱,为智能防控和有效打击犯罪分子提供重要支撑。
邮件安全防护的新模式
很多企业已经部署了电子邮件安全产品,但即便技术防护有所增强,一个巨大的弱点依然存在:人的本身,必须将电子邮件安全作为人的问题而不完全是技术问题来对待。企业可以用更积极的方法探索更有效的邮件安全防护新模式:
1、对电子邮件采取零信任安全方法
企业需要验证电子邮件中发生的所有通信。通过评估发件人及账户以外消息的有效性来消除隐含的信任风险。可以选择一个安全可靠的信任鉴别系统,可以检测入侵并控制来自入侵组织的通信,将零信任方法扩展到电子邮件安全。
2、更积极的员工意识培养
培养方式可以超越常规的课堂式教学(无论是教室上课还是网络上课),企业可以安排白帽子专家黑进网络,模拟一场攻击,还可以利用大家都熟悉的高管账号来模拟账号被黑后攻击的场景,评估员工会如何响应被黑账号发来的请求。这种切身体验式的方法可帮助企业及其员工更加了解自身抵御电子邮件攻击的能力。
3、基于云的电子邮件防护
大约92%的企业员工所报告网络钓鱼邮件并不是真正恶意的,而是良性的垃圾邮件或群发邮件,这通常会干扰IT团队发现和阻止实际威胁。可以基于云的电子邮件安全解决方案,这样可以更充分地利用威胁情报技术和第三方邮件安全服务的专家资源。
|